
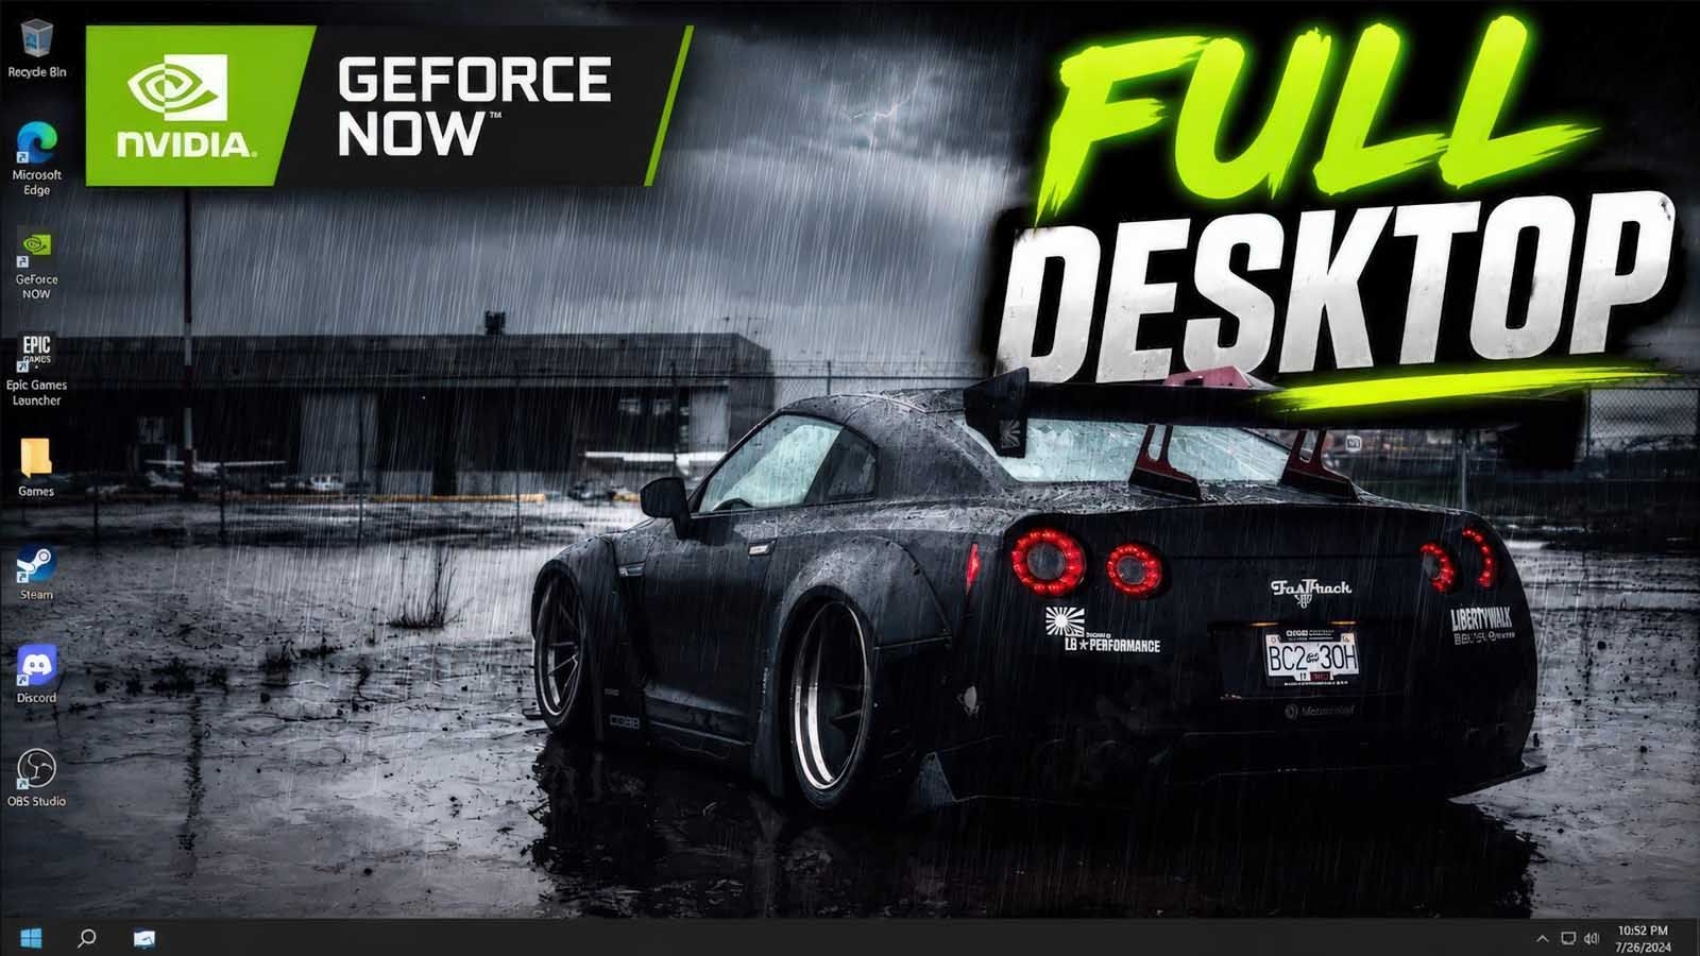
Como todos seguramente ya sepáis, GeForce NOW es el servicio de suscripción de NVIDIA cuya premisa es permitirnos jugar en la nube sin tener que contar con un PC gaming físico en casa. NVIDIA pone la máquina, ejecuta el juego en sus servidores y nosotros recibimos la imagen en streaming. Pero, ¿qué pasa si conseguimos saltarnos las restricciones que impiden usar esa máquina como un PC convencional? Un modder ha encontrado la respuesta y ha descubierto que detrás de la interfaz de GeForce NOW hay un PC completo con Windows al que se puede acceder.
Lógicamente, este descubrimiento permite utilizar la máquina que NVIDIA pone a nuestra disposición con su servicio GeForce NOW de una forma muy diferente a la prevista por el fabricante. En lugar de limitarse a lanzar juegos compatibles con el servicio, el usuario puede abrir programas e incluso ejecutar modelos de inteligencia artificial usando la GPU dedicada en su sesión.
Eso sí, hay una diferencia importante entre «escapar de GeForce NOW» y conseguir un escape de la máquina virtual: lo primero es exactamente lo que han conseguido; lo segundo, mucho más grave desde el punto de vista de seguridad, no.
De GeForce NOW a un PC gaming completo
Este descubrimiento procede del modder conocido como Zortos, que ha trabajado junto al desarrollador dpadGuy para intentar encontrar una manera de aprovechar las sesiones de GeForce NOW y su sistema «Install-to-play». El sistema utiliza el juego gratuito Trove como punto de entrada y, mediante un ejecutable modificado, consigue engañar al sistema para que crea que está ejecutando el juego cuando realmente está iniciando otra aplicación. Es un método bastante básico.
La clave de todo esto es que GeForce NOW ejecuta los juegos directamente sobre una máquina virtual con Windows. NVIDIA restringe el acceso del usuario para que solo pueda interactuar con el juego que está ejecutando y las funciones que ofrece oficialmente el servicio, pero el exploit permite saltarse esta capa y ahí es cuando aparece algo bastante llamativo: un escritorio de Windows de un PC completamente funcional.
Nos encontramos así con la barra de tareas, el menú inicio, los iconos del escritorio y todas las diferentes herramientas del sistema. En otras palabras, la máquina que NVIDIA «te alquila» para jugar en la nube, que se parece bastante a un PC tradicional.
Esto, claro, abre posibilidades bastante diferentes a las que ofrece GeForce NOW de manera oficial. El responsable del exploit ha mostrado, por ejemplo, cómo ejecutar Wallpaper Engine y LM Studio, llegando a utilizar la GPU de la sesión para ejecutar localmente el modelo de inteligencia artificial Gemma 4. También se ha utilizado el método para instalar y ejecutar juegos que no forman parte del catálogo oficial de GeForce NOW, pero no vamos a entrar ahí porque no nos parece ético hacerlo.
Llegados a este punto, hemos de matizar algo importante: no, no han hackeado los servidores de NVIDIA. Como hemos dicho al principio, lo que han hecho ha sido «escapar» de la interfaz de GeForce NOW para toparse con una interfaz de Windows normal y corriente, pero no han comprometido la seguridad de la plataforma ni han salido de la máquina virtual asignada en su sesión.
Preguntas frecuentes sobre el exploit de GeForce NOW
¿Qué es GeForce NOW?
Es el servicio de suscripción de NVIDIA que permite jugar en la nube sin necesidad de tener un PC gaming físico en casa. NVIDIA ejecuta el juego en sus servidores y el usuario recibe la imagen en streaming.
¿Quién descubrió el exploit y cómo funciona?
El modder Zortos, junto al desarrollador dpadGuy, encontró la forma de aprovechar el sistema ‘Install-to-play’ de GeForce NOW usando el juego gratuito Trove como punto de entrada. Mediante un ejecutable modificado, engañan al sistema para que ejecute otra aplicación en lugar del juego.
¿Se trata de un hackeo de los servidores de NVIDIA?
No, los responsables del exploit no han hackeado los servidores de NVIDIA ni han comprometido la seguridad de la plataforma. Simplemente han escapado de la interfaz de GeForce NOW para acceder al escritorio de Windows sin salir de la máquina virtual asignada.
¿Qué se puede hacer una vez se accede al escritorio de Windows?
Se puede interactuar con la barra de tareas, el menú inicio, los iconos del escritorio y las herramientas del sistema como en un PC convencional. Además, es posible abrir programas y ejecutar modelos de inteligencia artificial usando la GPU dedicada de la sesión.
¿Qué aplicaciones ha mostrado el responsable del exploit funcionando en la sesión?
Ha mostrado cómo ejecutar Wallpaper Engine y LM Studio, llegando a utilizar la GPU de la sesión para ejecutar localmente el modelo de inteligencia artificial Gemma 4.
¿Es lo mismo escapar de la interfaz de GeForce NOW que escapar de la máquina virtual?
No, son cosas muy diferentes. Escapar de la interfaz de GeForce NOW para acceder al escritorio de Windows es lo que se ha conseguido, mientras que un escape de la máquina virtual, mucho más grave en términos de seguridad, no se ha logrado.